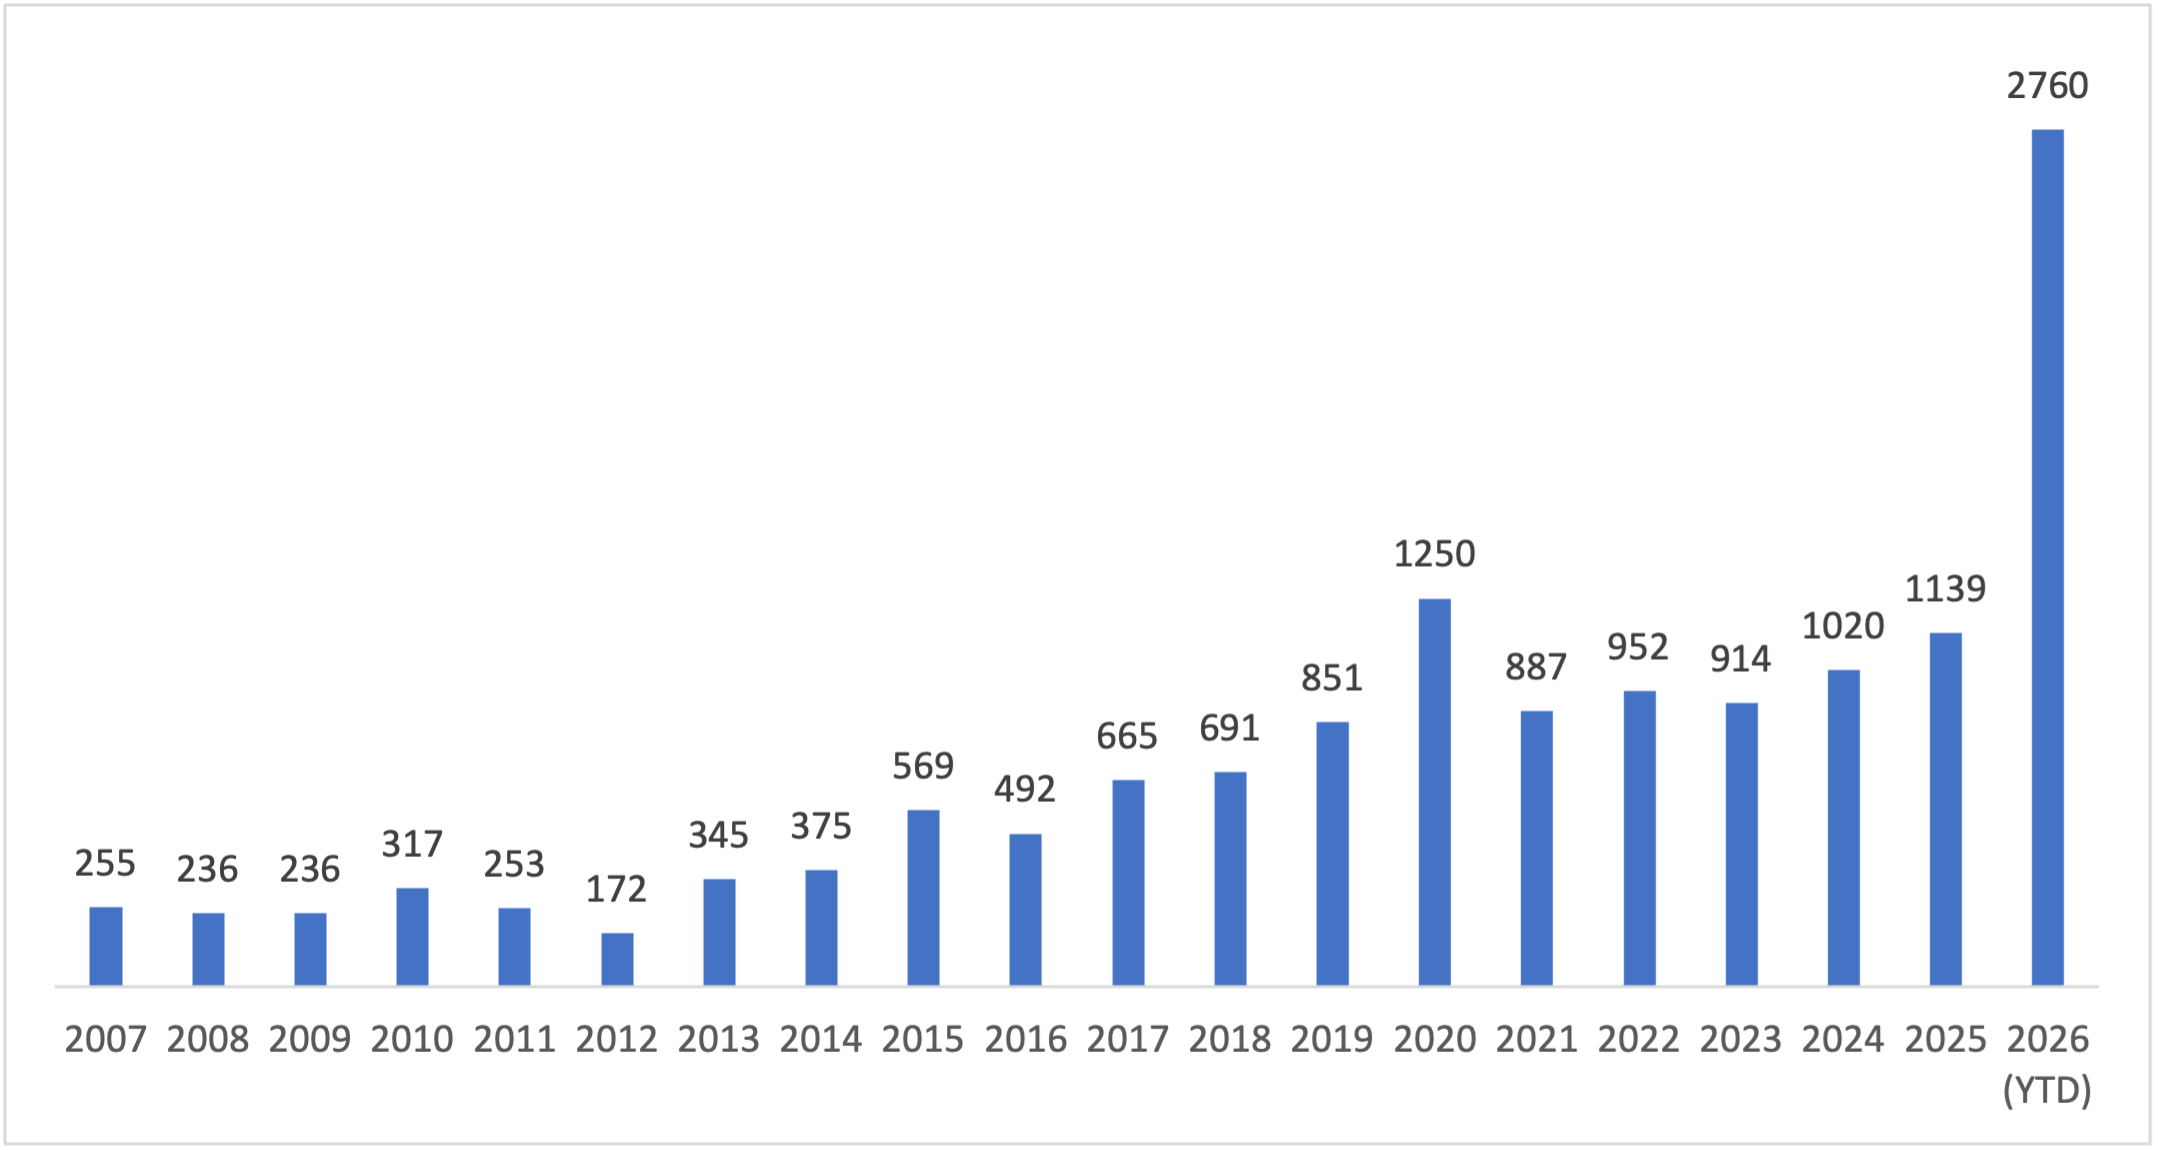
マイクロソフトは2026年9月のパッチチューズデーで、過去最多のバグを修正しました。
その中には、ゼロデイ脆弱性2件とワーム型脆弱性20件が含まれています。
この脆弱性により、認証されていない攻撃者が、ユーザーの操作なしにシステム上でコードを実行できてしまいます。
ローカルアクセスとユーザーレベルの権限を必要とする別のバグは、CVE-2026-85980(CVSSスコア7.8)です。
これは、2023年1月以降に修正されたALPCのゼロデイ脆弱性としては2件目です。
security summary


コメント